Een veilige website begint niet bij een slotje: 5 beveiligingsrisico's die ondernemers vaak vergeten
1 november 2026Wanneer je denkt aan de beveiliging van je website, denk je al snel aan een SSL-certificaat, sterke wachtwoorden en het installeren van updates. Daarmee zet je inderdaad een goede basis neer, maar dan ben je er nog niet. Cybercriminelen kennen namelijk talloze trucs om je website binnen te dringen. Sterker nog: het blijkt dat ze lang niet altijd de website zelf aanvallen om binnen te komen. We leggen je graag uit hoe ze dat wel doen.
‘Vergeten’ omgevingen misbruiken
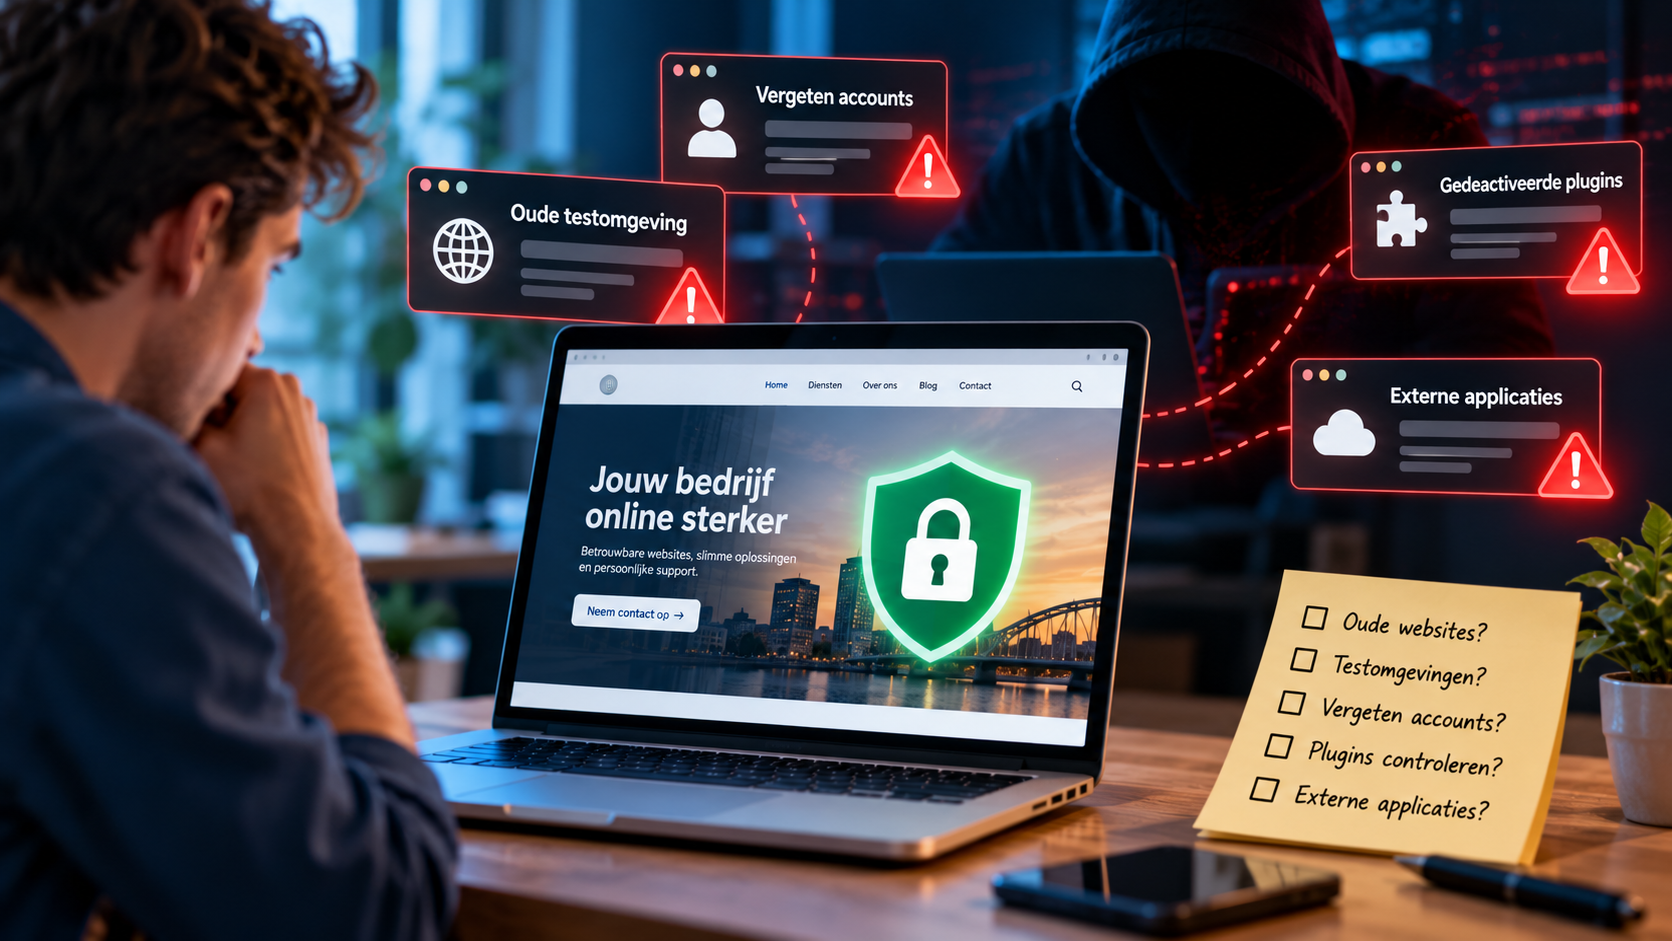
Een vergeten account, een oude testomgeving of een slecht beveiligd hostingaccount: het zijn prachtige ingangen voor online criminelen. Daarom is het een goed idee om eens te kijken naar oude omgevingen. Heb je misschien nog een oude website online staan die alleen bedoeld was als testomgeving? Welke plugins gebruik je? Welke gebruikers heb je ooit aangemaakt, maar ben je daarna vergeten? En maak je gebruik van externe applicaties?
Verwijder vergeten omgevingen, gedeactiveerde plugins en sluit accounts van voormalige medewerkers. Een digitale schoonmaak zorgt ervoor dat je het aantal mogelijke ingangen heel wat kleiner maakt. Een kleine stap om je bedrijfsgegevens veilig te houden.
Hengelen naar de sleutel van accounts rondom je website
Je kunt je systeem nog zo goed beveiligen, maar hackers zetten nooit in op één manier om binnen te komen. Juist de accounts rondom je website vormen een groot beveiligingsrisico. Denk aan je zakelijke e-mailaccount of een wachtwoord dat je toevallig ook gebruikt voor sociale media. Vooral je e-mailaccount verdient aandacht, want via e-mail kunnen wachtwoorden van andere diensten vaak worden gereset.
Daarom blijven we multifactorauthenticatie (MFA) aanraden. Als je dit aanzet, heb je altijd een tweede vorm van verificatie nodig. Denk bijvoorbeeld aan én je wachtwoord én een code die naar je telefoon wordt gestuurd. Beperk dit niet tot het beheerdersaccount van je website, maar gebruik het bij alle belangrijke accounts.
Wat er gebeurt als iedereen dezelfde rechten heeft
Maak je iedereen beheerder met de volledige rechten? Dan geef je als het ware de sleutel van je huis aan iedereen in de straat. Dat is natuurlijk niet de bedoeling. Het is altijd een goed idee om te werken met beperkte rechten voor andere gebruikers. We snappen het: een webbouwer heeft ooit een account aangemaakt, een marketeer kreeg toegang en die voormalige medewerker ben je allang weer vergeten.
Maar al deze accounts zijn ideale ingangen om in te breken op je beheeromgeving. Controleer daarom regelmatig wie nog toegang heeft en welke rechten deze gebruikers hebben. Een redacteur heeft geen rechten nodig om plugins te installeren of andere gebruikers te beheren. Geef ze daarom alleen de minimale rechten die ze nodig hebben. Dat verkleint de gevolgen als een account wordt overgenomen.
Hé, een stagingsite! Top!
Dat is precies wat hackers denken als ze er eentje tegenkomen. Het is een soort zandbak waarin je aanpassingen kunt uitproberen voordat ze op de echte website verschijnen. Superhandig, maar ook een vergeten achterdeur.
Op een testomgeving staat vaak een kopie van een website, inclusief alle gegevens uit de database. De beveiliging ervan wordt vaak vergeten. Daarom is het een goed idee om oude testomgevingen gewoon te verwijderen als de nieuwe website live staat.
Externe scripts zijn een makkelijk doelwit
Moderne websites bestaan allang niet meer uit alleen maar eigen code. Statistieksoftware, chatfuncties, advertentietools, sociale media en allerlei andere externe diensten zijn tegenwoordig bijna onmisbaar. Daar is niets mis mee, maar kijk kritisch naar de scripts van externe partijen.
Heb je die scripts echt allemaal nodig? Is die chatfunctie van een paar jaar geleden nog nodig? Gebruik je die ene oude marketingtool nog echt? Verwijder overbodige koppelingen en scripts. Dan maak je je website niet alleen overzichtelijker, maar beperk je ook het aantal ingangen en je afhankelijkheid van externe partijen.
Zo merk je dat je doelwit bent
Onze tip: kijk af en toe even in de logs van je server of je content management systeem. Zie je meerdere mislukte inlogingpogingen? Zijn er onverwachte wijzigingen aan bestanden? Of is er ineens een beheerdersaccount dat je niet herkent? Dan weet je dat je doelwit bent van hackers. Hoe sneller je verdachte activiteit ontdekt, hoe sneller je kunt ingrijpen.
Heb je hulp nodig bij de beveiliging van je website en kom je er niet uit? We helpen je natuurlijk graag. Want een veiliger internet, daar hebben we allemaal profijt van!